Wie Sie sensible Besprechungsräume nach Umbau, Wartung und Lieferantenwechsel sicher wieder in Betrieb nehmen
Ein vertraulicher Besprechungsraum bleibt nicht automatisch sicher, nur weil er bei seiner ursprünglichen Freigabe professionell geprüft wurde. Jeder Umbau, Austausch von Konferenztechnik, Besuch eines externen Dienstleisters, Möbelwechsel oder Eingriff in die Gebäudetechnik verändert die Risikolage. Neue Stromversorgungen, Netzwerkkomponenten, Sensoren, Displays, Kabelkanäle und Einrichtungsgegenstände schaffen zusätzliche technische Schnittstellen. Zugleich erweitert sich der Kreis der Personen, die zeitweise physischen Zugang zu einem ansonsten geschützten Bereich erhalten.
Für Unternehmen mit Verhandlungen, M&A-Projekten, Entwicklungsdaten, Personalthemen, Preisstrategien oder sicherheitskritischen Kundeninformationen ist deshalb nicht nur die einmalige Raumprüfung entscheidend. Erforderlich ist ein belastbarer Prozess für die sichere Wiederinbetriebnahme. Dieser Prozess verbindet bauliche Abnahme, technische Gegenaufklärung, IT-Sicherheitsprüfung, Dokumentation und klare Freigabeentscheidungen. Er verhindert, dass Sicherheitsmaßnahmen mit dem Ende eines Bauprojekts oder Serviceeinsatzes unbemerkt ihre Wirkung verlieren.
Dieser Leitfaden erläutert, wie Sicherheitsverantwortliche eine risikobasierte Wiederfreigabe planen, welche Veränderungen besonders kritisch sind, wie technische Prüfmittel sinnvoll eingeordnet werden und weshalb die organisatorische Kontrolle ebenso wichtig ist wie ein Detektor. Als Ausgangspunkt für die Auswahl geeigneter Maßnahmen bietet die Kategorie Gegen-Spionage-Ausrüstung einen Überblick über unterschiedliche Ansätze der technischen Gegenüberwachung.
Warum Umbauten und Wartungen die Schutzwirkung eines Raums verändern
Ein sensibler Raum besteht nicht nur aus vier Wänden und einem Konferenztisch. Seine Schutzwirkung ergibt sich aus einer Kombination von Zugangskontrolle, baulicher Integrität, eingesetzter Technik, Kommunikationswegen und Betriebsregeln. Wird auch nur eine dieser Ebenen verändert, muss geprüft werden, ob frühere Annahmen noch gelten. Ein ausgetauschtes Display kann beispielsweise über Mikrofone, Kameras, WLAN, Bluetooth, Fernwartung oder Cloud-Dienste verfügen. Eine nachgerüstete Steckdose kann neue Hohlräume und Leitungswege eröffnen. Eine Deckenrevision kann Sicht auf Bereiche ermöglichen, die zuvor versiegelt oder nicht zugänglich waren.
Besonders häufig wird das Risiko unterschätzt, weil die Veränderung betrieblich plausibel wirkt: Ein Elektriker verlegt Kabel, ein AV-Dienstleister tauscht ein Konferenzsystem, die Reinigung stellt neue Dekoration auf oder ein Facility-Management-Team installiert Sensorik. Jede einzelne Maßnahme kann legitim sein. In ihrer Summe verändert sie jedoch den technischen und personellen Vertrauensrahmen. Gegenaufklärung sollte daher nicht pauschal von einem Angriff ausgehen, sondern nachvollziehbar fragen: Was hat sich geändert, wer hatte Zugang, welche Schnittstellen sind neu und welche Gespräche sollen künftig in diesem Raum stattfinden?
Diese Denkweise unterscheidet eine professionelle Wiederfreigabe von einer oberflächlichen Sichtkontrolle. Sie schafft eine prüfbare Verbindung zwischen konkretem Anlass, angemessener Prüftiefe und der Entscheidung, ob der Raum ohne Einschränkung, nur eingeschränkt oder vorläufig gar nicht genutzt werden darf.
Den Anlass richtig bewerten: Nicht jede Änderung verlangt dieselbe Prüftiefe
Eine vollständige technische Untersuchung nach jedem Lampenwechsel wäre unverhältnismäßig. Umgekehrt kann es fahrlässig sein, einen Raum nach einem umfassenden Umbau ohne erneute Schutzprüfung für Vorstandsgespräche oder Vertragsverhandlungen freizugeben. Entscheidend ist daher ein abgestuftes Modell, das Schutzbedarf und Veränderungsumfang miteinander verbindet.
Schutzbedarf des Raums definieren
Zunächst sollte das Unternehmen Räume in Schutzklassen einteilen. Eine einfache Klassifizierung kann zwischen normaler, erhöhter und besonders hoher Vertraulichkeit unterscheiden. Für die Einstufung zählen nicht Titel oder Raumgröße, sondern die dort typischerweise behandelten Inhalte. In einem Raum mit sensiblen Personaldaten, technischen Prototypen, Preislisten oder geplanten Transaktionen ist die Schadenswirkung eines Informationsabflusses deutlich höher als in einer Fläche für allgemeine Projektupdates.
Die Schutzklasse legt fest, wer eine Freigabe erteilen darf, welche Nachweise erwartet werden und wann externe Spezialisten einzubeziehen sind. Sie verhindert auch, dass die Dringlichkeit eines Termins die Prüftiefe willkürlich reduziert. Gerade bei kurzfristig angesetzten, hochsensiblen Besprechungen ist eine vorbereitete Ersatzraumstrategie wertvoll.
Art und Reichweite der Veränderung erfassen
Im zweiten Schritt wird jede Veränderung kategorisiert. Niedrige Relevanz haben etwa klar dokumentierte, oberflächliche Arbeiten ohne Eingriff in Technik oder Zugang zu Hohlräumen. Mittlere Relevanz liegt vor, wenn Möbel, Endgeräte, Steckdosen, Beleuchtung oder einzelne Netzwerkkomponenten ersetzt werden. Hohe Relevanz entsteht bei Eingriffen in Decken, Doppelböden, Wandverkleidungen, Mediensteuerungen, Zutrittskontrollen, Netzwerke, Lüftung, Brandschutz oder bei längeren Arbeiten durch mehrere externe Gewerke.
Zusätzliche Risikofaktoren sind ungeplante Nacharbeiten, nicht nachvollziehbare Materiallieferungen, verlorene Schlüssel oder Zutrittskarten, Änderungen außerhalb der dokumentierten Bauzeiten und fehlende Übergabeprotokolle. Diese Punkte sind keine Beweise für Manipulation. Sie begründen jedoch einen nachvollziehbaren Bedarf für vertiefte Prüfung und eine strengere Freigabe.
Die Wiederinbetriebnahme als kontrollierter Prozess
Eine sichere Wiederfreigabe beginnt nicht erst mit einem technischen Scan. Sie startet vor dem Umbau und endet erst nach dokumentierter Betriebsübergabe. In der Praxis hat sich ein Prozess mit klaren Haltepunkten bewährt: Planung, Zutrittssteuerung, technische und bauliche Abnahme, Gegenaufklärungsprüfung, IT-Freigabe sowie laufende Nachkontrolle.
1. Vor der Maßnahme: Soll-Zustand und Verantwortlichkeiten festhalten
Vor Beginn von Arbeiten sollte der bisherige Zustand nachvollziehbar dokumentiert sein. Dazu gehören aktuelle Raumpläne, Gerätelisten, Fotos freigegebener Installationen, Schnittstellenübersichten und Angaben zu vorhandenen Sensoren oder Konferenzsystemen. Nicht jedes Dokument muss breit verteilt werden; vielmehr braucht es eine kontrollierte, aktuelle Referenz für die späteren Abnahmen.
Umbauten und Wartungen verändern den Vertrauensrahmen eines sensiblen Besprechungsraums – auch dann, wenn jede Einzelmaßnahme plausibel erscheint. Eine risikobasierte Bewertung von Schutzbedarf, Veränderungsumfang und Zugriffswegen schafft die Grundlage für eine angemessene Wiederfreigabe.
Ebenso wichtig ist die Rollenverteilung. Das Facility Management steuert Bau und Dienstleister, die IT verantwortet Netzwerk und Endgeräte, die Informationssicherheit definiert Schutzanforderungen, und eine zuständige Freigabestelle entscheidet über die Nutzung. Ohne diese Trennung besteht die Gefahr, dass technische Funktionstests mit einer Sicherheitsfreigabe verwechselt werden. Ein funktionierendes Display oder Mikrofon sagt nichts darüber aus, ob alle Kommunikations- und Fernwartungswege legitimiert sind.
2. Während der Arbeiten: Zugang und Materialfluss kontrollieren
Bei Räumen mit erhöhtem Schutzbedarf sollten externe Kräfte nur für die notwendige Dauer und möglichst begleitet Zugang erhalten. Besucherregistrierung, zeitlich begrenzte Berechtigungen, nachvollziehbare Schlüsselübergaben und eindeutige Ansprechpartner reduzieren Lücken. Die Maßnahme muss dabei verhältnismäßig bleiben: Ziel ist nicht Misstrauen gegenüber Handwerkern, sondern eine belastbare Nachvollziehbarkeit für einen besonderen Bereich.
Materialien, die nach Abschluss im Raum verbleiben, sollten mit Lieferschein, Einbauort und verantwortlichem Gewerk abgeglichen werden. Das betrifft insbesondere AV-Komponenten, Netzteile, Adapter, Ladegeräte, Router, Sensoren, Möbel mit Elektronik, Leuchten und Dekorationsobjekte. Unklare Restmaterialien oder nicht dokumentierte Geräte gehören nicht in einen Raum, der für vertrauliche Gespräche vorgesehen ist.
3. Nach Abschluss: Erst abnehmen, dann freigeben
Der Bauabschluss ist nicht die Sicherheitsfreigabe. Vor der Nutzung erfolgt zunächst eine Soll-Ist-Prüfung: Stimmen installierte Komponenten, Seriennummern, Anschlüsse, Kabelwege und Funktionen mit der Planung überein? Sind Revisionsklappen, Deckenfelder, Bodentanks und Technikschränke wieder ordnungsgemäß geschlossen? Wurden temporäre Netzwerkzugänge, Wartungskonten und Fernzugriffe entfernt oder nachweisbar eingeschränkt?
Erst wenn der physische und digitale Zustand plausibel ist, folgt die technische Gegenaufklärung. Für einen umfassenden Überblick über Geräteklassen, Prüfansätze und Schutzkomponenten kann die Übersicht Ausrüstung gegen Spionage als Orientierung dienen. Die konkrete Auswahl muss jedoch immer von Raumgröße, baulicher Situation, Risikoprofil und Kompetenz der prüfenden Person ausgehen.
Die Prüfkette: Sichtbar, elektrisch, funkbasiert und organisatorisch
Eine belastbare Prüfung kombiniert mehrere Perspektiven. Kein einzelnes Werkzeug kann alle denkbaren Ausspähungsrisiken erkennen. Ein Funksignaldetektor kann beispielsweise aktive Sender erfassen, während ein kabelgebundenes oder ausgeschaltetes Gerät unentdeckt bleibt. Eine optische Suche kann verdächtige Linsen sichtbar machen, aber keine manipulierte Firmware in einem legitim wirkenden Konferenzsystem bewerten. Professionelle Gegenaufklärung arbeitet deshalb in einer Prüfkette.
Bauliche und visuelle Plausibilitätsprüfung
Die erste Ebene ist eine strukturierte Sichtprüfung gegen den dokumentierten Soll-Zustand. Sie konzentriert sich auf Veränderungen, nicht auf wahlloses Suchen. Kontrolliert werden insbesondere nicht erklärte Öffnungen, untypische Kabel, zusätzliche Netzteile, fremde Adapter, Beschädigungen an Abdeckungen, veränderte Möbel, neue Sensoren und nicht zuordenbare Geräte. Auch die Rückseiten von Displays, Tischanschlussfelder, Unterseiten von Mobiliar, Deckeninstallationen und Servicebereiche verdienen Aufmerksamkeit, soweit dies ohne Beschädigung und im zulässigen Rahmen möglich ist.
Für schwer einsehbare Hohlräume kann eine fachgerecht durchgeführte Endoskop-Inspektion zur Gegen-Spionage sinnvoll sein. Ihr Zweck ist nicht, wahllos Bauteile zu zerlegen, sondern visuell zugängliche Bereiche zu prüfen, ohne die Bausubstanz unnötig zu beeinträchtigen. Festgestellte Auffälligkeiten sollten fotografisch dokumentiert und zunächst als Befund, nicht als endgültige Schlussfolgerung festgehalten werden.
Optische Prüfung auf unerwartete Kameratechnik
Bei der Suche nach unerwünschter Bildtechnik sind reflektierende oder optisch auffällige Elemente nur ein Hinweis unter mehreren. Eine professionelle Prüfung berücksichtigt Blickrichtung, mögliche Übertragungswege, Energieversorgung und den vorgesehenen Zweck eines Gegenstands. Besonders relevant sind Positionen mit Sicht auf Sitzplätze, Whiteboards, Zugangswege oder Dokumentenablagen. Gleichzeitig muss zwischen legitimer Sicherheitstechnik und nicht dokumentierter Technik unterschieden werden.
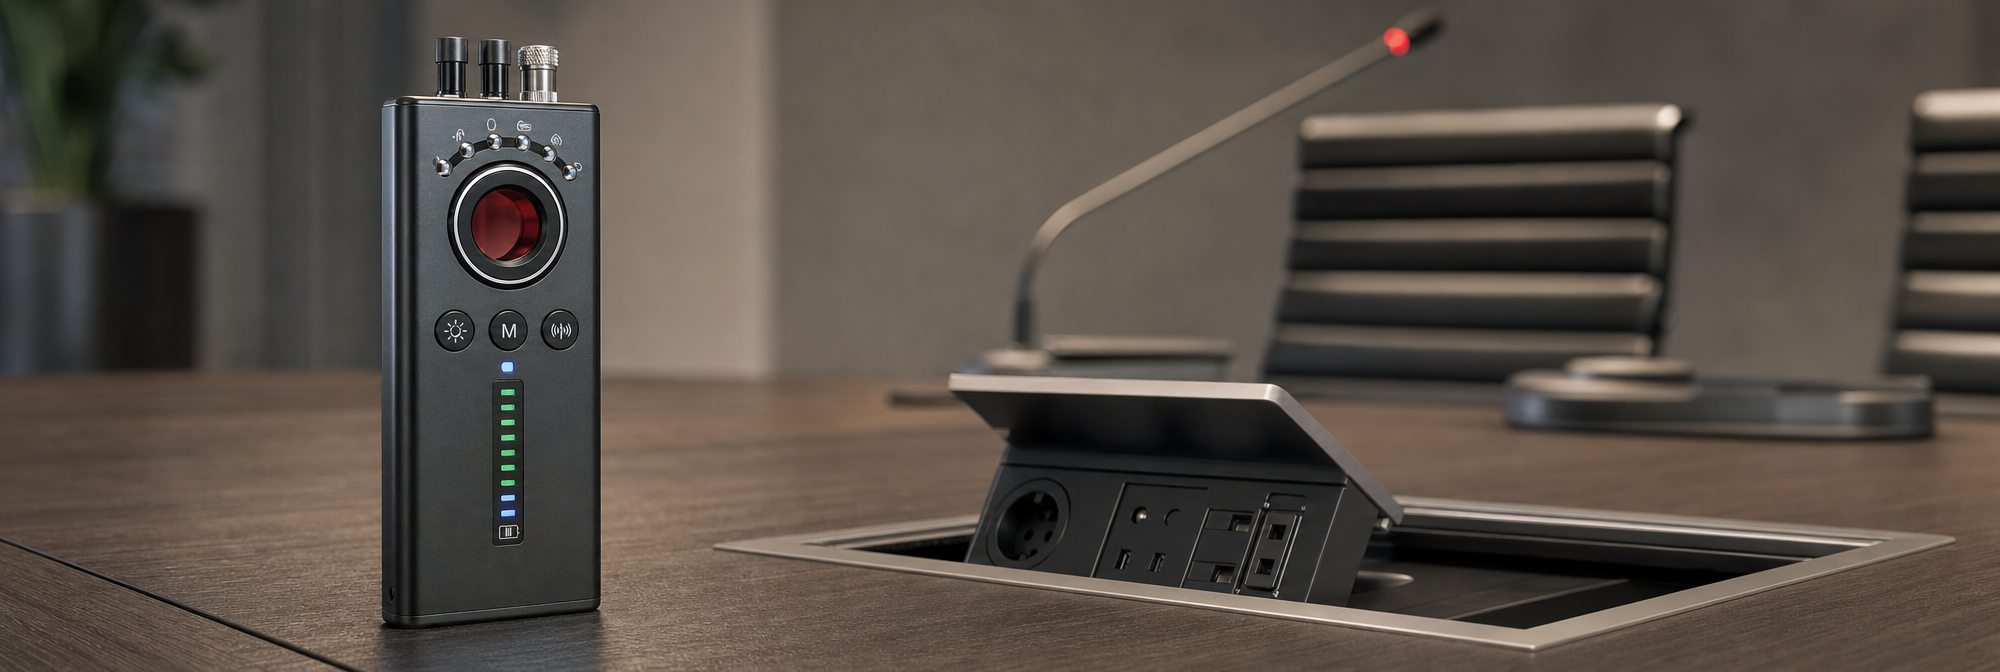
Ein spezialisierter Detektor für Spionagekameras kann die optische Prüfung unterstützen, ersetzt aber nicht die Bewertung durch geschultes Personal. Reflexionen können Fehlhinweise erzeugen; verdeckte Optiken werden je nach Bauart, Lage und Umgebungslicht unterschiedlich zuverlässig sichtbar. Wichtig sind reproduzierbare Prüfschritte, definierte Sichtbereiche und die Dokumentation von Auffälligkeiten.
Funktechnische Erfassung richtig einordnen
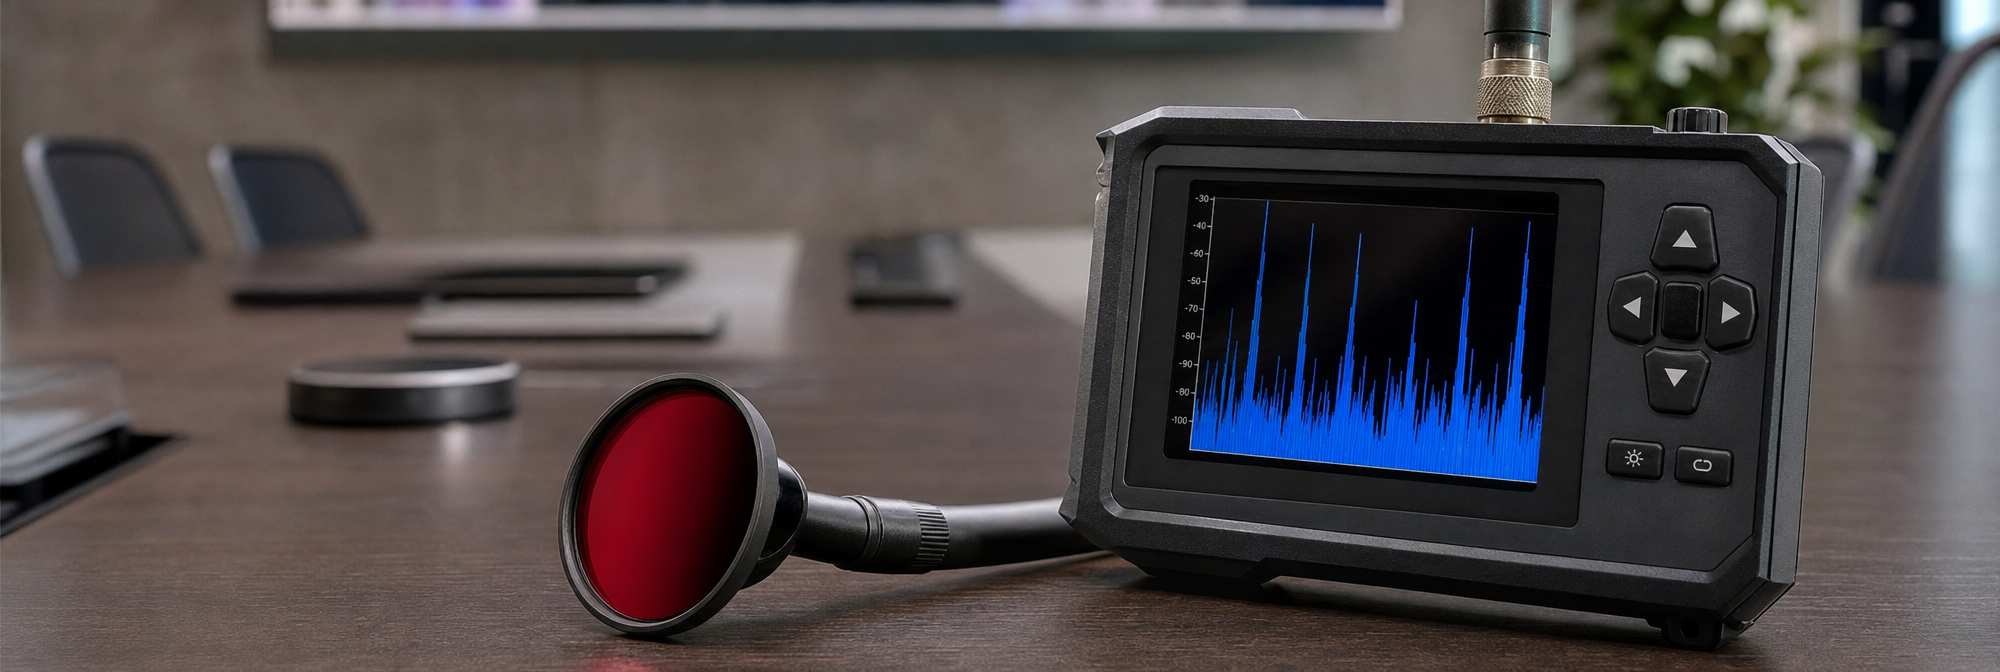
Aktive Funkquellen gehören in modernen Büros zum Normalbetrieb. WLAN, Bluetooth, Mobilfunk, Funkmäuse, Präsentationssysteme, IoT-Sensoren und Nachbarräume erzeugen ein dichtes elektromagnetisches Umfeld. Daher ist ein Signalbefund allein kein Nachweis für Ausspähung. Der Nutzen funkbasierter Prüfung liegt darin, erwartete und unerwartete Aussendungen zu erfassen, zu vergleichen und bei Bedarf gezielt zu untersuchen.
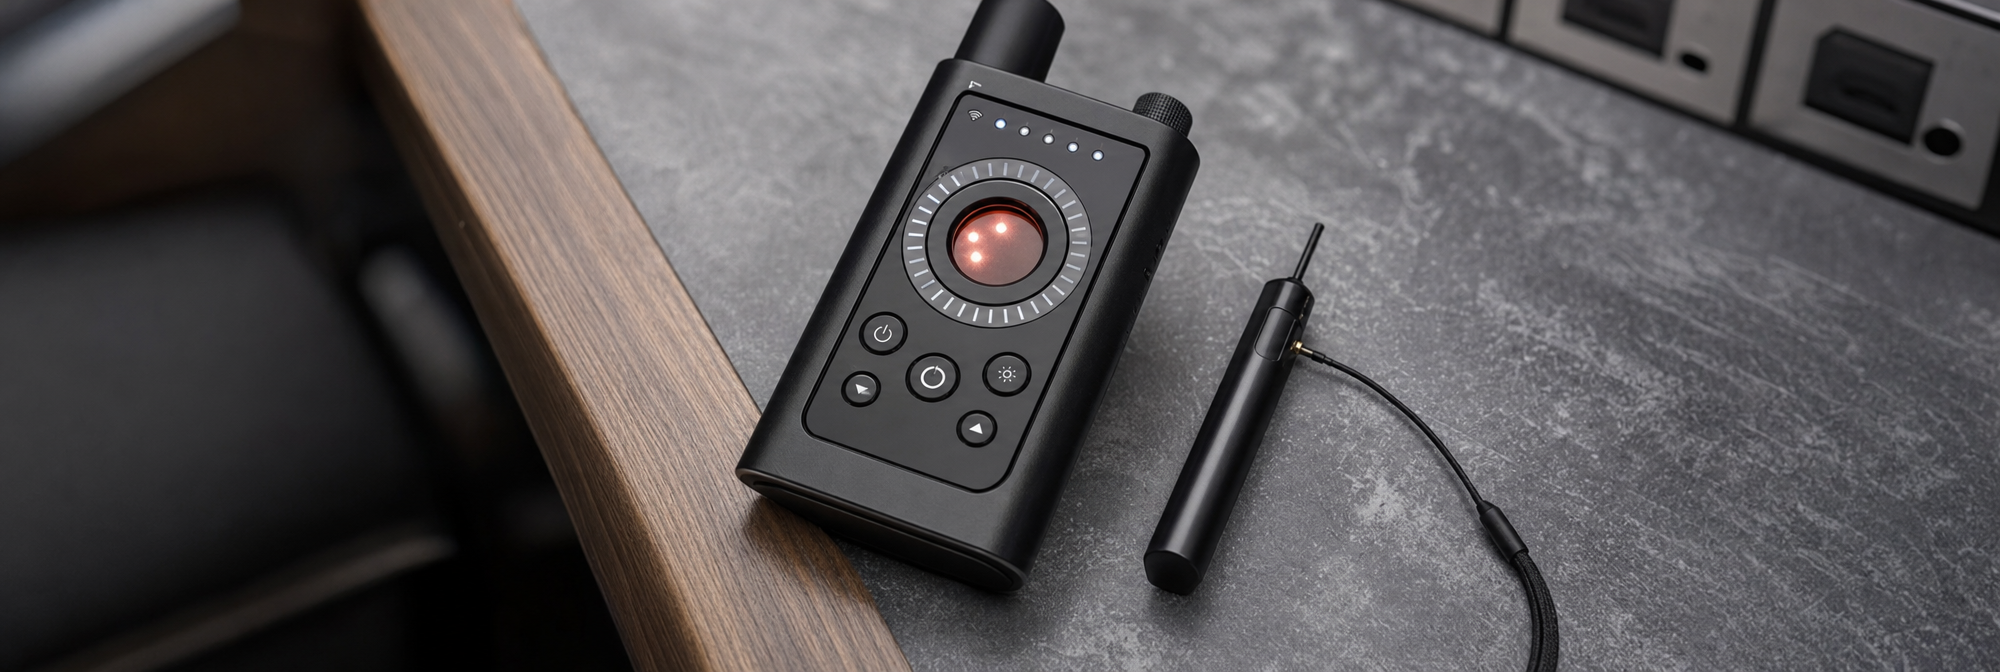
Ein Signal-Detektor für die Gegen-Spionage sollte mit einer vorab erhobenen Grundlast und einer Liste zulässiger Sender eingesetzt werden. Besonders aufschlussreich sind Abweichungen vom bekannten Betriebsbild, etwa Signale außerhalb der geplanten Nutzungszeiten oder Quellen, deren Standort und Funktion nicht plausibel erklärt werden können. Messungen sollten zu unterschiedlichen Zeitpunkten erfolgen, weil viele Geräte nur zeitweise senden oder im normalen Betrieb durch legitime Funktechnik überlagert werden.
Die Bedienung erfordert Sorgfalt: Räumliche Abschattung, Mehrwegeausbreitung, wechselnde Kanalbelegung und Signalüberlagerungen beeinflussen Ergebnisse. Wer ohne Erfahrung arbeitet, riskiert Fehlalarme oder übersieht relevante Zusammenhänge. Bei sensiblen Lagen ist es sinnvoll, Messprotokolle, Zeitfenster und Umgebungsbedingungen strukturiert zu erfassen und Spezialisten hinzuzuziehen.
Eine belastbare Wiederinbetriebnahme trennt Bauabnahme, IT-Prüfung und Sicherheitsfreigabe klar voneinander. Erst der dokumentierte Abgleich von Zugang, Material, baulichem Zustand und technischen Auffälligkeiten ermöglicht eine fundierte Nutzungsentscheidung.
Nichtlineare Übergänge und ausgeschaltete Elektronik
Ein zentraler Irrtum lautet: Was nicht sendet, existiert nicht. Tatsächlich können elektronische Komponenten auch dann relevant sein, wenn sie nicht aktiv funken oder über eine andere Energiequelle betrieben werden. Geräte zur nichtlinearen Detektion können unter geeigneten Bedingungen helfen, Halbleiterstrukturen in Gegenständen oder Hohlräumen aufzuspüren. Sie sind jedoch kein Werkzeug für Schnelltests und erfordern eine sachkundige Interpretation, weil viele legitime Elektronikkomponenten im Raum ebenfalls reagieren.
Für solche Prüfungen kommen je nach Einsatzprofil NLJD-Detektoren zur Gegenespionage in Betracht. Ihre Stärke liegt in der Ergänzung anderer Verfahren, nicht in einer isolierten Aussage. Eine Reaktion muss gegen Raumdokumentation, bekannte Installationen und bauliche Gegebenheiten abgeglichen werden. Erst die Kombination aus Ort, Muster, Zugänglichkeit und weiteren Befunden erlaubt eine belastbare Priorisierung.
IT, AV und Gebäudetechnik als Teil der Gegenaufklärung
In modernen Konferenzräumen sind physische und digitale Risiken nicht voneinander zu trennen. Ein legitimes Endgerät kann durch eine unzulässige Konfiguration, einen offenen Fernwartungszugang oder ein nicht kontrolliertes Cloud-Konto zu einem Informationsrisiko werden. Die Gegenaufklärung muss daher Hand in Hand mit IT-Sicherheit, Datenschutz und Facility Management erfolgen.
Bei der Wiederinbetriebnahme sollten Verantwortliche klären, welche Kameras, Mikrofone, Sprachassistenten, Sensoren und Übertragungsfunktionen tatsächlich benötigt werden. Nicht benötigte Funktionen werden deaktiviert oder ausgebaut. Firmwarestände, Administratorrechte, Standardkennwörter, Fernwartung, Pairing-Listen, angeschlossene Speichermedien und Netzsegmentierung werden anhand einer dokumentierten Soll-Konfiguration geprüft. Dabei ist es wichtig, nicht nur die sichtbare Hauptkomponente zu betrachten, sondern auch Dockingstationen, Steuerungs-PCs, USB-Hubs, Präsentationsadapter und externe Netzteile.
Die Schutzprüfung von Smart-Office-Komponenten verlangt besondere Aufmerksamkeit, weil vernetzte Beleuchtung, Raumbelegungssensoren, Zutrittsleser und Gebäudesteuerungen oft über Dienstleisterplattformen verwaltet werden. Der vertiefende Beitrag zur Gegenüberwachung in Smart Offices und Gebäudetechnik zeigt, wie sich diese Schnittstellen systematisch erfassen und bewerten lassen.
Kommunikationswege vor der ersten vertraulichen Besprechung absichern
Eine Raumfreigabe genügt nicht, wenn die Teilnehmenden mit ungeschützten Endgeräten, privaten Cloud-Diensten oder unbekannten USB-Medien arbeiten. Für besonders schutzbedürftige Termine sollten Kommunikationswege und Arbeitsmittel vorab festgelegt werden. Das kann bedeuten, mobile Geräte aus dem Raum zu halten, Gastgeräte getrennt zu behandeln, Dokumente nur über definierte Kanäle bereitzustellen und die Anzahl der anwesenden Personen auf das notwendige Maß zu beschränken.
Wo Daten zwischen Geräten übertragen oder vertrauliche Unterlagen mobil verarbeitet werden, ergänzt technische Verschlüsselung den physischen Schutz. Die Übersicht zu Kryptografie und Verschlüsselung verdeutlicht, dass Informationsschutz nicht erst bei der Raumtür beginnt. Entscheidend ist ein konsistentes Konzept: Ein geprüftes Zimmer schützt keine Inhalte, die anschließend über unsichere Endgeräte oder offene Übertragungswege weitergegeben werden.
Umgang mit Auffälligkeiten: Befund sichern statt vorschnell handeln
Wenn eine Prüfung einen ungewöhnlichen Gegenstand, ein unbekanntes Signal oder eine Abweichung vom Plan ergibt, entscheidet die erste Reaktion über die Qualität der späteren Aufklärung. Hektisches Entfernen, Ausschalten oder Zerlegen kann Spuren zerstören, Betriebsstörungen verursachen und die Ursache verschleiern. Ebenso problematisch ist es, Auffälligkeiten zu ignorieren, weil eine unmittelbare Erklärung nicht verfügbar ist.
Ein angemessener Erstprozess umfasst vier Schritte: Bereich kontrollieren, Nutzung des betroffenen Raums vorläufig einschränken, Befund mit Zeitpunkt und Fundort dokumentieren sowie zuständige Fachstellen informieren. Je nach Lage können Corporate Security, IT-Forensik, Datenschutz, Rechtsabteilung und gegebenenfalls externe Spezialisten eingebunden werden. Wenn ein begründeter Verdacht auf eine Straftat besteht, sind rechtliche Vorgaben und die Beweissicherung besonders sorgfältig zu beachten.
Wichtig ist die Trennung zwischen beobachteter Tatsache und Interpretation. „Nicht in der Geräteliste verzeichnetes Netzteil hinter dem Sideboard“ ist ein Befund. „Abhörgerät“ ist eine Hypothese, die erst überprüft werden muss. Diese Disziplin schützt vor Fehlentscheidungen und verbessert die Zusammenarbeit zwischen Technik, Sicherheit und Management.
Recht, Datenschutz und Verhältnismäßigkeit
Technische Gegenaufklärung dient dem Schutz vertraulicher Informationen, sie steht aber nicht außerhalb des Rechts. Prüfteams müssen Eigentumsrechte, arbeitsrechtliche Vorgaben, Datenschutz, Mitbestimmung und vertragliche Regelungen mit Dienstleistern berücksichtigen. Insbesondere dürfen Prüfungen nicht dazu führen, Beschäftigte oder Gäste ohne Grundlage zu überwachen. Der Zweck muss auf die Sicherheit des Raums, der Systeme und der Unternehmensinformationen begrenzt bleiben.
Auch technische Gegenmaßnahmen verlangen besondere Vorsicht. Funkstörungen oder andere aktive Eingriffe sind rechtlich stark eingeschränkt und können Kommunikation, Notfalldienste oder fremde Systeme beeinträchtigen. Sie sind kein Ersatz für Ursachenanalyse, Zugangskontrolle und professionelle Prüfung. Im Regelfall ist es sinnvoller, verdächtige Übertragungswege rechtssicher zu bewerten, sensible Besprechungen zu verlegen und qualifizierte Hilfe hinzuzuziehen.
Ein datensparsamer Prozess ist zugleich effizienter: Nur die Informationen dokumentieren, die für Nachweis, Freigabe und Risikosteuerung erforderlich sind; Zugriffe begrenzen; Protokolle mit Aufbewahrungsfristen versehen; und keine Befunde unnötig breit verteilen. Gerade eine interne Verdachtslage kann selbst zum Sicherheitsrisiko werden, wenn sie unkontrolliert kommuniziert wird.
Wirksame Gegenaufklärung verbindet die Prüfung physischer Auffälligkeiten mit der Absicherung von AV-, IT- und Gebäudetechnik. Bei Abweichungen zählt ein ruhiger, dokumentierter Erstprozess: Befunde sichern, Nutzung angemessen begrenzen und die zuständigen Stellen gezielt einbinden.
Die Freigabeentscheidung nachvollziehbar dokumentieren
Nach einer Prüfung sollte es nicht bei der Aussage „Raum ist sauber“ bleiben. Eine professionelle Freigabe beschreibt, was geprüft wurde, welche Grenzen bestanden und unter welchen Bedingungen die Nutzung zulässig ist. Absolute Sicherheit lässt sich in technischen Umgebungen nicht garantieren. Ein gutes Freigabedokument macht daher die erreichte Risikoreduktion, offene Punkte und eventuelle Nutzungsauflagen transparent.
Eine praxistaugliche Freigabeakte enthält mindestens:
- Raumbezeichnung, Datum, Schutzklasse und Anlass der Prüfung;
- Beschreibung der Umbau-, Wartungs- oder Lieferantenmaßnahme;
- Liste der verantwortlichen Personen und beteiligten Dienstleister;
- abgeglichenen Soll-Ist-Zustand für Bau, Möbel, AV, IT und Gebäudetechnik;
- eingesetzte Prüfverfahren, Messzeiträume und relevante Umgebungsbedingungen;
- festgestellte Abweichungen, ihre Bewertung und getroffene Maßnahmen;
- Freigabeumfang, Einschränkungen und Termin der nächsten Überprüfung;
- Freigabe durch die dafür benannten Verantwortlichen.
Bei besonders sensiblen Räumen sollte außerdem definiert sein, welche Ereignisse eine außerplanmäßige Neubewertung auslösen: bauliche Eingriffe, Austausch zentraler Konferenztechnik, Verlust eines Schlüssels, Änderung an Netzsegmenten, externe Wartung außerhalb des geplanten Zeitfensters oder ein konkreter Sicherheitsvorfall. Der Leitfaden vertrauliche Besprechungsräume schützen und freigeben ergänzt diesen Ansatz mit einem vollständigen Lebenszyklus für kritische Gesprächsumgebungen.
Typische Fehler bei der Wiederinbetriebnahme vermeiden
Nur auf sichtbare Gegenstände achten
Ein prüfender Blick auf Tisch und Schrank reicht nicht aus. Kritische Schnittstellen befinden sich oft in Infrastruktur, Stromversorgung, AV-Steuerung, Netzwerken und Dokumentation. Die Lösung ist keine wahllose Demontage, sondern ein systematischer Vergleich mit dem bekannten Soll-Zustand.
Ein Messgerät als Sicherheitsgarantie behandeln
Detektoren liefern Hinweise, keine pauschalen Freisprüche. Ein professioneller Einsatz berücksichtigt technische Grenzen, Hintergrundsignale und die Möglichkeit inaktiver oder kabelgebundener Komponenten. Kombination und Interpretation sind wichtiger als die Anzahl eingesetzter Geräte.
Die IT-Freigabe von der physischen Raumprüfung trennen
Ein Raum kann baulich unauffällig und dennoch digital unsicher sein. Umgekehrt kann ein technisch gehärtetes System in einem Raum mit unkontrollierten Zugängen die Schutzanforderung verfehlen. Beide Perspektiven gehören in denselben Freigabeprozess.
Nach der Freigabe keine Betriebsregeln festlegen
Selbst ein sorgfältig geprüfter Raum verliert an Schutzwirkung, wenn Türen offenstehen, Fremdgeräte angeschlossen werden oder ungeplante Dienstleister ohne Begleitung arbeiten. Sicherheitsregeln müssen alltagstauglich, kommuniziert und kontrollierbar sein.
Ein realistischer Betriebsrhythmus für sensible Räume
Gegenaufklärung ist kein einmaliges Ereignis, sondern Teil des Sicherheitsbetriebs. Neben der anlassbezogenen Prüfung nach Umbau oder Wartung empfiehlt sich ein regelmäßiger Rhythmus, dessen Häufigkeit vom Schutzbedarf abhängt. Hochsensible Räume werden vor kritischen Terminen oder in festen kurzen Intervallen kontrolliert; Räume mit mittlerem Schutzbedarf erhalten planmäßige Stichproben und eine erneute Prüfung bei konkreten Änderungen.
Zwischen den umfassenderen Prüfungen helfen einfache Routinen: sichtbare Fremdgeräte melden, Raumlisten aktuell halten, ungenutzte Funk- und Fernwartungsfunktionen deaktivieren, Technikschränke geschlossen halten, Besucherzugänge dokumentieren und Störungen nicht nur als Komfortproblem behandeln. Ein plötzlich neues Bluetooth-Gerät, eine unerklärliche Netzwerkverbindung oder eine wiederholt geöffnete Revisionsklappe sind nicht automatisch ein Angriff, aber sie sind Anlass für eine nachvollziehbare Klärung.
Für Unternehmen, die ein übergreifendes Programm etablieren möchten, liefert der Beitrag Gegenüberwachung im Unternehmen den organisatorischen Rahmen für Risikoanalyse, Meldewege und technische Kontrollen über einzelne Räume hinaus.
Fazit: Wiederfreigabe ist eine Sicherheitsentscheidung, keine Formalität
Umbau, Wartung und Lieferantenwechsel sind normale Bestandteile des Geschäftsbetriebs. Für sensible Besprechungsräume müssen sie jedoch als kontrollierte Sicherheitsereignisse behandelt werden. Entscheidend ist nicht, jede theoretische Gefahr auszuschließen, sondern Risiken sichtbar zu machen, Maßnahmen am Schutzbedarf auszurichten und Freigaben nachvollziehbar zu erteilen.
Eine wirksame Wiederinbetriebnahme verbindet dokumentierten Soll-Zustand, gesteuerten Zugang, bauliche Plausibilitätsprüfung, geeignete technische Gegenaufklärung, IT- und AV-Härtung sowie eine klare Entscheidungskette. So wird aus einer Renovierung oder Serviceleistung kein blinder Fleck, sondern ein beherrschbarer Prozess. Unternehmen schützen damit nicht nur Räume und Technik, sondern vor allem die Vertraulichkeit ihrer Entscheidungen.
Die Freigabe eines sensiblen Raums ist eine nachvollziehbare Sicherheitsentscheidung mit dokumentiertem Umfang, offenen Punkten und klaren Betriebsregeln. Regelmäßige Kontrollen und anlassbezogene Neubewertungen helfen, die Schutzwirkung auch nach der Wiederinbetriebnahme zu erhalten.
Häufig gestellte Fragen
Warum muss ein vertraulicher Besprechungsraum nach einem Umbau erneut geprüft werden?
Ein Umbau kann die Sicherheitslage auf mehreren Ebenen verändern. Neue Stromversorgungen, Netzwerkkomponenten, Sensoren, Displays, Kabelkanäle oder Möbel schaffen zusätzliche technische Schnittstellen. Zudem erhalten externe Personen zeitweise Zugang zum geschützten Bereich. Eine frühere Freigabe bleibt deshalb nicht automatisch gültig, wenn sich bauliche, technische oder personelle Rahmenbedingungen verändert haben.
Welche Arbeiten können eine erneute Sicherheitsfreigabe eines Konferenzraums auslösen?
Relevant sind unter anderem der Austausch von Konferenztechnik, Eingriffe in die Gebäudetechnik, neue Steckdosen, Möbelwechsel, Arbeiten an Decken oder Wandverkleidungen sowie Änderungen an Netzwerken und Zutrittskontrollen. Auch längere Einsätze mehrerer externer Gewerke können eine vertiefte Prüfung rechtfertigen. Entscheidend sind Umfang der Veränderung, Schutzbedarf des Raums und die künftig dort behandelten Inhalte.
Muss nach jeder kleinen Wartung eine vollständige technische Untersuchung erfolgen?
Nein. Eine vollständige Untersuchung nach jeder geringfügigen, klar dokumentierten und oberflächlichen Arbeit ohne Technikzugriff oder Zugang zu Hohlräumen wäre unverhältnismäßig. Sinnvoll ist ein abgestuftes Vorgehen: Die erforderliche Prüftiefe richtet sich nach der Vertraulichkeit der Nutzung und nach Art sowie Reichweite der Veränderung. Umfassende Umbauten erfordern deutlich strengere Kontrollen als kleinere Maßnahmen.
Wie lassen sich Besprechungsräume nach ihrem Schutzbedarf klassifizieren?
Eine einfache Einteilung kann zwischen normaler, erhöhter und besonders hoher Vertraulichkeit unterscheiden. Maßgeblich sind die Inhalte der Gespräche, nicht Raumgröße oder Bezeichnung. Sensible Personaldaten, technische Prototypen, Preislisten oder geplante Transaktionen erhöhen die mögliche Schadenswirkung eines Informationsabflusses. Die Schutzklasse bestimmt, wer freigeben darf, welche Nachweise erforderlich sind und wann externe Spezialisten einzubeziehen sind.
Welche Veränderungen gelten bei einem sensiblen Raum als besonders kritisch?
Hohe Relevanz haben Eingriffe in Decken, Doppelböden, Wandverkleidungen, Mediensteuerungen, Zutrittskontrollen, Netzwerke, Lüftung oder Brandschutz. Ebenfalls kritisch sind lange Arbeiten durch mehrere externe Gewerke. Zusätzliche Faktoren sind ungeplante Nacharbeiten, nicht nachvollziehbare Lieferungen, verlorene Schlüssel oder Zutrittskarten, Arbeiten außerhalb dokumentierter Zeiten und fehlende Übergabeprotokolle.
Wer sollte die Wiederinbetriebnahme eines vertraulichen Besprechungsraums verantworten?
Die Aufgaben sollten klar getrennt sein. Das Facility Management steuert Bau und Dienstleister, die IT verantwortet Netzwerk und Endgeräte, und die Informationssicherheit definiert die Schutzanforderungen. Eine zuständige Freigabestelle entscheidet anschließend über die Nutzung. Diese Trennung verhindert, dass ein reiner Funktionstest von Display, Mikrofon oder Konferenzsystem mit einer Sicherheitsfreigabe verwechselt wird.
Welche Unterlagen sollten vor einem Umbau eines geschützten Besprechungsraums vorliegen?
Vor Beginn der Arbeiten sollte ein kontrollierter Referenzstand vorhanden sein. Dazu gehören aktuelle Raumpläne, Gerätelisten, Fotos freigegebener Installationen, Schnittstellenübersichten sowie Angaben zu vorhandenen Sensoren und Konferenzsystemen. Diese Unterlagen erleichtern später den Soll-Ist-Vergleich. Sie müssen nicht breit verteilt werden, sollten aber aktuell und für die Abnahme nachvollziehbar verfügbar sein.
Wie sollte der Zugang externer Dienstleister während der Arbeiten geregelt werden?
Bei erhöhtem Schutzbedarf sollten externe Kräfte nur für die notwendige Dauer und möglichst begleitet Zugang erhalten. Besucherregistrierung, zeitlich begrenzte Berechtigungen, nachvollziehbare Schlüsselübergaben und feste Ansprechpartner schaffen Nachvollziehbarkeit. Das dient nicht dem pauschalen Misstrauen gegenüber Dienstleistern, sondern der kontrollierten Absicherung eines besonders sensiblen Bereichs während der Arbeiten.
Welche Materialien und Geräte müssen nach Abschluss der Arbeiten kontrolliert werden?
Im Raum verbleibende Materialien sollten mit Lieferschein, Einbauort und zuständigem Gewerk abgeglichen werden. Das betrifft besonders AV-Komponenten, Netzteile, Adapter, Ladegeräte, Router, Sensoren, Möbel mit Elektronik, Leuchten und Dekorationsobjekte. Unklare Restmaterialien oder nicht dokumentierte Geräte sollten nicht in einem Raum verbleiben, der für vertrauliche Gespräche genutzt werden soll.
Was wird bei der Soll-Ist-Prüfung nach einem Umbau kontrolliert?
Geprüft wird, ob installierte Komponenten, Seriennummern, Anschlüsse, Kabelwege und Funktionen mit der Planung übereinstimmen. Auch Revisionsklappen, Deckenfelder, Bodentanks und Technikschränke müssen ordnungsgemäß geschlossen sein. Zusätzlich ist zu klären, ob temporäre Netzwerkzugänge, Wartungskonten und Fernzugriffe entfernt oder nachweisbar eingeschränkt wurden. Erst danach ist der physische und digitale Zustand plausibel bewertbar.
Warum reicht ein funktionierendes Konferenzsystem nicht für die Sicherheitsfreigabe aus?
Ein funktionierendes Display, Mikrofon oder Konferenzsystem bestätigt lediglich die technische Betriebsfähigkeit. Es zeigt nicht, ob Kommunikationswege, Fernwartungszugänge oder Cloud-Dienste legitimiert und kontrolliert sind. Geräte können etwa Mikrofone, Kameras, WLAN, Bluetooth oder Fernwartungsfunktionen besitzen. Für eine Freigabe müssen deshalb neben der Funktion auch die technischen Schnittstellen und Zugänge bewertet werden.
Wie läuft eine bauliche und visuelle Plausibilitätsprüfung ab?
Die Prüfung vergleicht den Raum strukturiert mit dem dokumentierten Soll-Zustand. Im Mittelpunkt stehen nicht erklärte Öffnungen, untypische Kabel, zusätzliche Netzteile, fremde Adapter, beschädigte Abdeckungen, veränderte Möbel, neue Sensoren und nicht zuordenbare Geräte. Auch Displayrückseiten, Tischanschlussfelder, Möbelunterseiten, Deckeninstallationen und Servicebereiche können relevant sein, soweit dies zulässig und ohne Beschädigung möglich ist.
Wann kann eine Endoskop-Inspektion in einem Konferenzraum sinnvoll sein?
Eine fachgerecht durchgeführte Endoskop-Inspektion kann bei schwer einsehbaren Hohlräumen sinnvoll sein. Sie ermöglicht die visuelle Prüfung zugänglicher Bereiche, ohne Bauteile wahllos zu zerlegen oder die Bausubstanz unnötig zu beeinträchtigen. Auffälligkeiten sollten fotografisch festgehalten und zunächst als Befund behandelt werden. Eine Beobachtung allein ist noch keine abschließende Bewertung oder Schlussfolgerung.
Kann ein Detektor für Spionagekameras versteckte Kameras zuverlässig ausschließen?
Ein spezialisierter Detektor kann die optische Prüfung unterstützen, ersetzt jedoch nicht die Bewertung durch geschultes Personal. Reflektionen können Fehlhinweise erzeugen, während verdeckte Optiken abhängig von Bauart, Lage und Umgebungslicht unterschiedlich sichtbar sind. Wichtig sind definierte Sichtbereiche, die Prüfung möglicher Blickrichtungen sowie die Betrachtung von Energieversorgung, Übertragungswegen und dem Zweck eines Gegenstands.
Ist ein Funksignal in einem Besprechungsraum ein Beweis für Ausspähung?
Nein. In modernen Büros entstehen zahlreiche legitime Funksignale durch WLAN, Bluetooth, Mobilfunk, Funkmäuse, Präsentationssysteme, IoT-Sensoren und benachbarte Räume. Ein Signalbefund allein belegt daher keine Ausspähung. Funkbasierte Prüfungen dienen dazu, erwartete und unerwartete Aussendungen zu erfassen, mit einer erhobenen Grundlast und zulässigen Sendern zu vergleichen und bei Bedarf gezielt weiter zu untersuchen.